

Versions concernées : BI 4.2, 4.3, BI 2025 · Temps de lecture : 8 min
En résumé. Pour une collectivité, un hôpital, une administration ou une entreprise d’un secteur régulé, la question « où vont les données ? » précède toute décision de modernisation du reporting. BusinessObjects on-premise a une réponse simple : elles ne bougent pas. C’est un avantage que l’on oublie au moment où l’on regarde des outils plus visuels, et que l’on redécouvre au moment de la revue sécurité. Cet article ne dit pas qu’il faut refuser le cloud ou l’IA ; il donne la carte des points de fuite d’un projet de modernisation, et les conditions pour ajouter du visuel, du partage et du langage naturel à Webi sans que les données quittent le périmètre maîtrisé.
De quoi parle-t-on
- Données personnelles : RH, usagers, patients, contribuables. Le RGPD impose de savoir où elles sont traitées, par qui, et sur quelle base.
- Données de santé : l’hébergement est encadré (certification HDS en France), y compris pour un simple tableau de bord d’activité qui remonte au patient.
- Données financières et stratégiques : budgets, marchés, comptes ; sensibles par nature pour une collectivité ou une entreprise cotée.
- Données régaliennes : justice, sécurité, défense, où la doctrine de l’État (cloud au centre, référentiel SecNumCloud) conditionne le choix de l’hébergement.
Le point commun : l’exposition à un fournisseur soumis à une juridiction extra-européenne (Cloud Act et équivalents) est un risque à évaluer, pas une hypothèse d’école. Le reporting est souvent le maillon oublié de cette évaluation, parce qu’il est perçu comme « de la restitution » alors qu’il concentre les données les plus consolidées de l’organisation.
Où vont les données selon l’option choisie
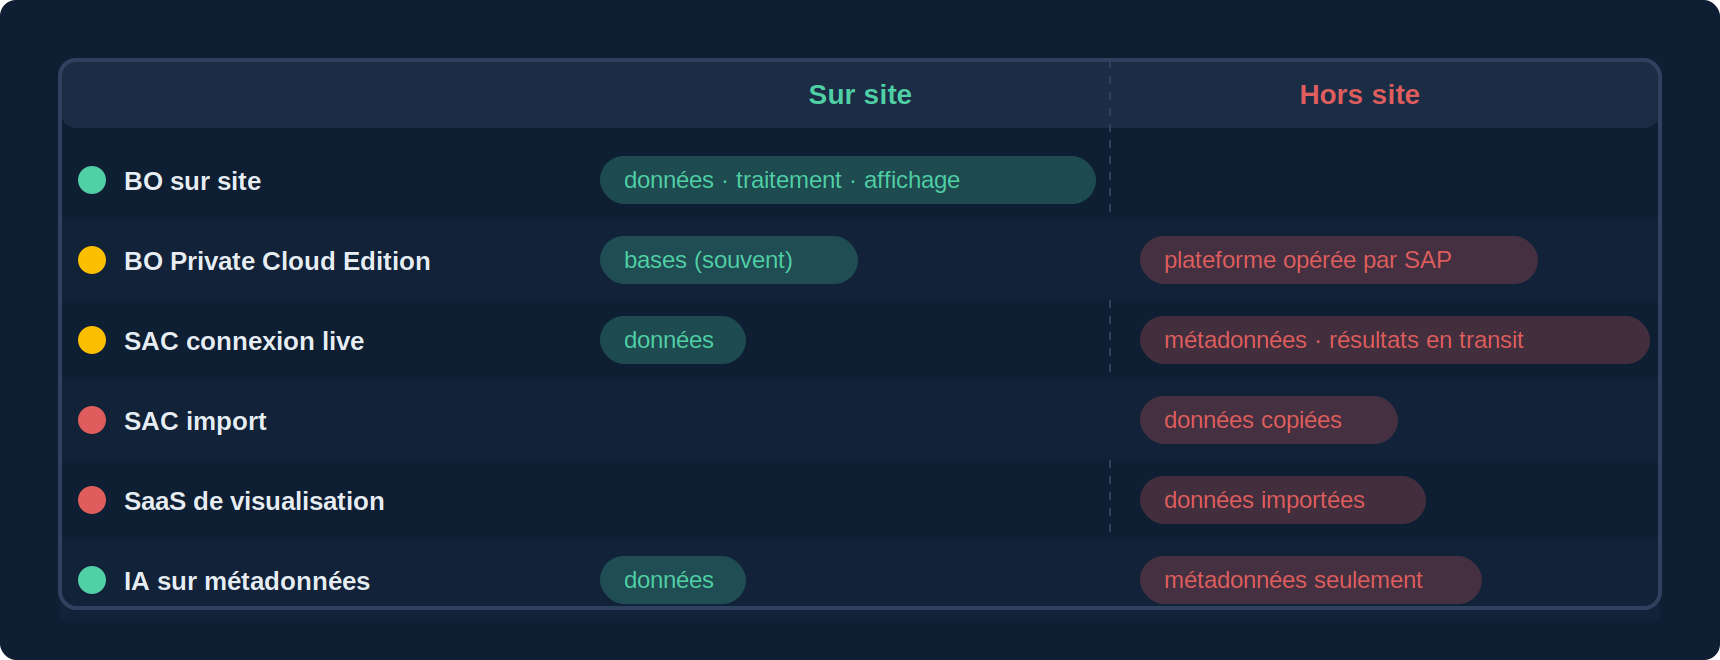
| Option | Où sont les données | Qui les traite | Exposition |
|---|---|---|---|
| BusinessObjects sur site | Sur site | L’organisation | Aucune sortie |
| BO Private Cloud Edition | Cloud privé opéré par SAP (bases souvent laissées sur site) | SAP, sous contrat | À qualifier : région, sous-traitants |
| SAP Analytics Cloud, connexion live | Sur site ; les résultats transitent par le navigateur | Requêtes orchestrées par SAC | Métadonnées et résultats en transit |
| SAP Analytics Cloud, import | Copiées dans le cloud SAP | SAP | Données stockées hors site |
| Outil de visualisation SaaS tiers | Importées dans le SaaS | L’éditeur et ses sous-traitants | Données stockées hors site, juridiction à vérifier |
| Assistant IA sur métadonnées | Sur site ; seules les métadonnées d’univers vont au modèle | Le fournisseur du modèle (choisi) | Aucune donnée, si le modèle est bien choisi |
Ce que BusinessObjects fait bien, et que l’on oublie
- Les données restent dans le SI : la plateforme interroge les bases sur site, calcule sur site, affiche sur site.
- La sécurité est dans l’univers : restrictions par ligne (un agent ne voit que son service), par objet (les colonnes sensibles masquées), héritées par tous les rapports. Elle ne se recrée pas à chaque outil.
- L’audit existe : qui a ouvert quoi, quand, avec quel filtre, dans l’Auditor. C’est ce que demandent un DPO ou un auditeur.
- La diffusion est maîtrisée : publications par destinataire, instances dans le référentiel, droits par dossier. Un rapport ne part pas « quelque part », il est délivré à quelqu’un.
Les points de fuite d’une modernisation
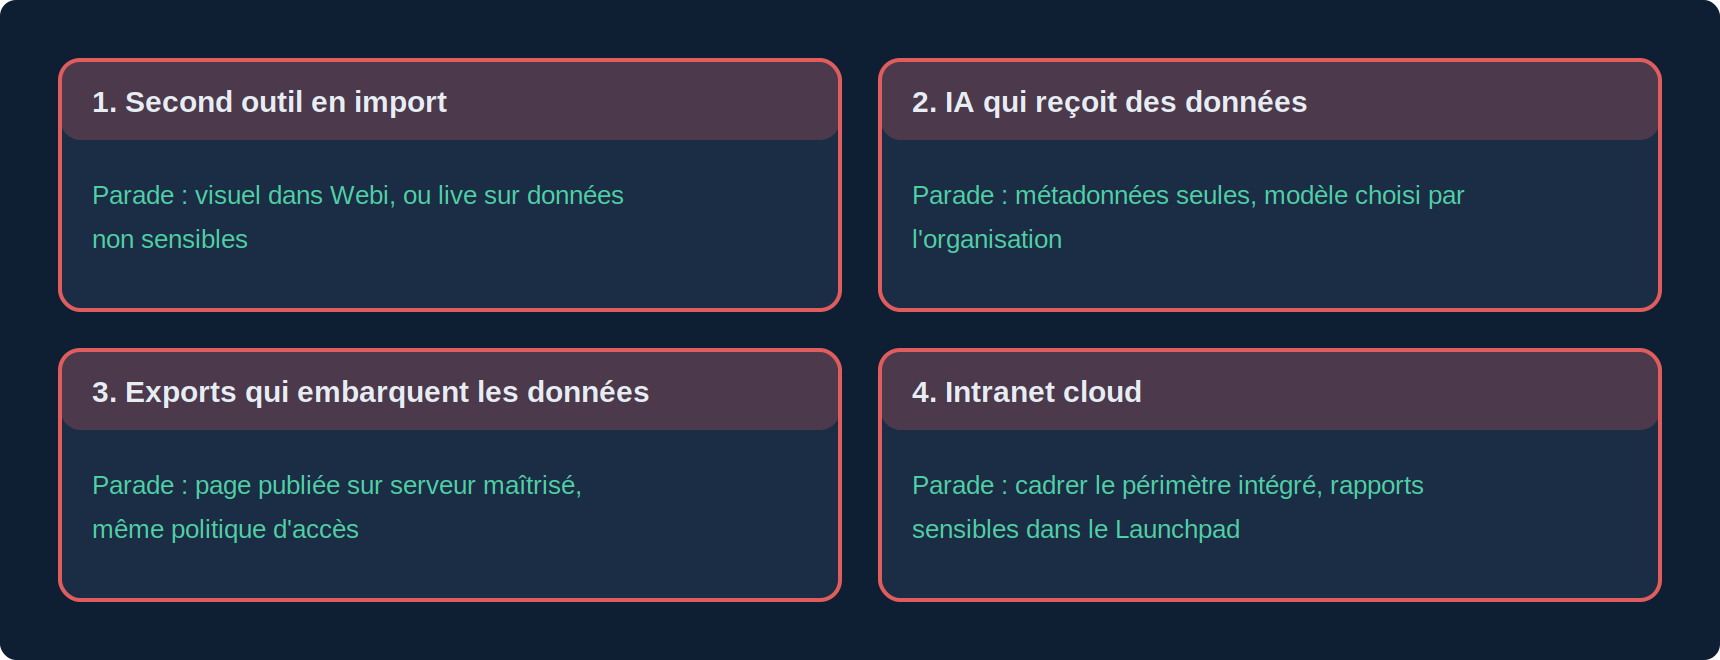
- Le second outil en import : « juste pour les tableaux de bord », on copie les données consolidées dans un SaaS. Parade : rester sur les univers, ajouter le visuel dans Webi, ou n’utiliser un outil cloud qu’en connexion live et sur des données non sensibles.
- L’IA qui reçoit des données : coller un tableau dans un assistant grand public, ou un outil qui envoie les résultats de requête à un modèle. Parade : une IA qui ne travaille que sur les métadonnées de l’univers, et le choix du modèle (hébergé en Europe ou sur site) laissé à l’organisation.
- Les exports qui embarquent les données : PDF, Excel, WIDX, HTML autonome. Ils sont légitimes, mais un fichier qui contient les données est un fichier à protéger comme tel. Parade : privilégier une page publiée sur un serveur maîtrisé plutôt qu’un fichier qui circule, et appliquer la même politique d’accès qu’au reste de l’intranet.
- L’intranet cloud : intégrer un rapport dans SharePoint Online ou Teams, c’est afficher des données dans un service hébergé par un fournisseur tiers ; en OpenDocument, seul l’affichage transite, mais l’authentification et les journaux aussi. Parade : cadrer le périmètre de ce qui y est intégré, et garder les rapports sensibles dans le Launchpad ou un portail interne.
Moderniser sans sortir les données : la checklist
- Les données de reporting sont-elles classées (publiques, internes, sensibles, réglementées) ? Sinon, commencer là.
- Pour chaque option envisagée, la ligne du tableau ci-dessus est-elle renseignée et validée par le RSSI / DPO ?
- La sécurité par ligne et par objet est-elle portée par les univers, et donc héritée par tout ce qui les consomme ?
- Les exports contenant des données sont-ils inventoriés, et leur diffusion soumise à la même politique que le Launchpad ?
- Le modèle d’IA, s’il y en a un, est-il choisi par l’organisation, et ne reçoit-il que des métadonnées ?
- L’audit couvre-t-il les nouveaux canaux (exports, intranet, IA) et pas seulement le Launchpad ?
Questions fréquentes
Rester sur BusinessObjects, est-ce un choix conservateur ?
C’est un choix qui évite de reconstruire ailleurs une sécurité et une maîtrise des données déjà en place. Il devient conservateur seulement si l’on n’ajoute pas le visuel, le partage et le langage naturel que les métiers attendent, ce qui se fait aujourd’hui sans changer de plateforme.
La Private Cloud Edition de BO est-elle « souveraine » ?
C’est BO opéré par SAP dans un cloud privé. La localisation, les sous-traitants et les garanties contractuelles sont à qualifier comme pour tout hébergement externalisé ; ce n’est ni le SaaS public, ni le sur-site.
Un export HTML autonome est-il compatible avec des données sensibles ?
Oui si la page est publiée sur un serveur interne avec contrôle d’accès, non si le fichier circule par e-mail. Le format ne fait pas la sécurité, le mode de diffusion oui.
Peut-on utiliser l’IA sur des données de santé ou de justice ?
Sur les métadonnées de l’univers, oui, avec un modèle hébergé dans un cadre accepté par l’organisation. Sur les données elles-mêmes, seulement avec un modèle déployé sur site ou un hébergement certifié pour ce type de données.
Sources et références
- SAP Community — « SAP Analytics Business Intelligence Statement of Direction, July 2025 update » (options on-premise, Private Cloud Edition, SAC)
- SAP Community — « Journey to Cloud » (connexions live vs import, Private Cloud Edition)
- CNIL — Règlement général sur la protection des données (RGPD) : principes de localisation et de sous-traitance
- ANSSI — Référentiel SecNumCloud ; doctrine « cloud au centre » de l’État
- ASIP / ANS — Certification Hébergeur de données de santé (HDS)
- Retours terrain Need4Viz auprès de collectivités, d’établissements de santé et d’administrations
👉 Découvrez Need4Viz et ce que nous apportons vraiment à SAP Web Intelligence
Need4Viz étend SAP Web Intelligence avec des capacités avancées de dataviz, d'interactivité, d'automatisation et d'IA pour transformer vos rapports en véritables outils de pilotage.
Découvrir Need4Viz